
外观
分享链接、二维码与客户端导入
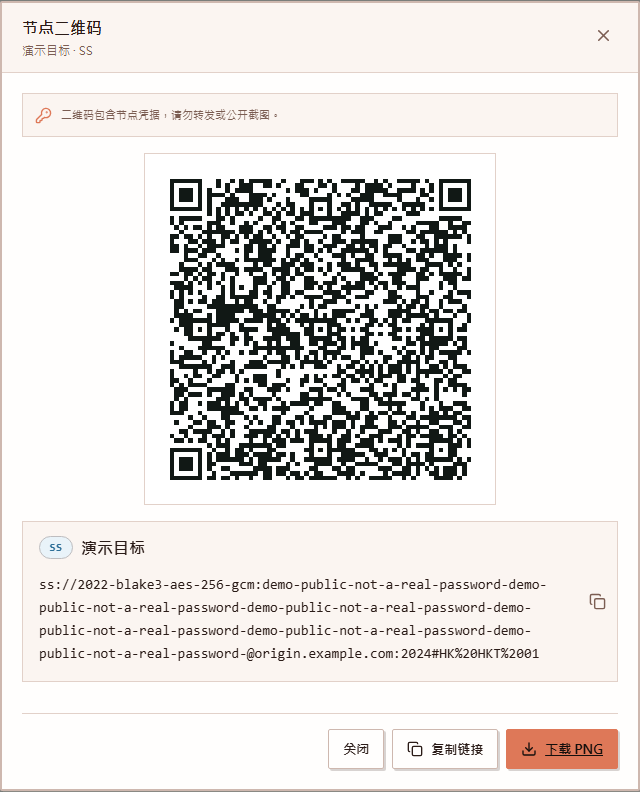
入口为 节点管理 → 节点更多操作 → 二维码导入。链接和二维码包含访问凭据,属于敏感信息;下面截图使用不可用的演示数据。
地址从哪里来
当前生成逻辑读取对应服务器的最新节点域名,并保留端口、协议参数及当前用户凭据。因此即使历史节点配置里还是旧 IP,重新生成的链接也可使用当前服务器域名。
任意门入口使用入口服务器域名;它不能使用目标服务器地址跳过入口。特殊中转、路由、IPv6 入口保留其专用路径,纯导入节点不自动套用本地服务器域名。
详见地址选择规则。
使用步骤
- 确认当前登录的是要使用该节点的账号。
- 打开二维码,核对节点名称、域名、端口及协议。
- 在客户端扫描,或复制完整 URI 导入。
- 核对客户端选中了正确条目,实际测试访问。
- 如需交付其他用户,应让其在自己账号下获取,或使用专门的用户交付流程。
二维码、复制链接和下载 PNG 使用同一条 URI。长链接支持换行、选择和滚动;不要手工从截图抄取部分字符。
分享 URI 与订阅的区别
| 方式 | 内容 | 更新行为 |
|---|---|---|
| 单节点 URI / 二维码 | 一条节点及当时的配置和凭据 | 已导入内容不会自动跟随服务器变化 |
| 订阅链接 | 用户可用节点集合及生成配置 | 客户端刷新订阅后获取当前内容 |
| 下载 PNG | 二维码图片副本 | 不具备实时更新能力 |
需要长期维护时,优先使用适配客户端格式的订阅;但订阅链接本身同样是凭据,不能公开。
常见问题
- 扫码提示格式不支持:确认客户端支持该协议及具体版本,例如 SS2022 与传统 SS 不同。
- 能导入但连接失败:检查域名解析、端口、TLS/传输参数、用户授权及实际核心状态。
- 二维码还是旧地址:重开弹窗取得新内容,核对对应的是入口服务器还是目标服务器,并检查当前安装版本。
- 用户看不到可用凭据:检查开通/下发状态,不能拿管理员凭据替代。
- 链接泄露:按泄露范围轮换节点/用户/订阅凭据,并更新客户端;删除本地图片不能撤销他人已取得的副本。